













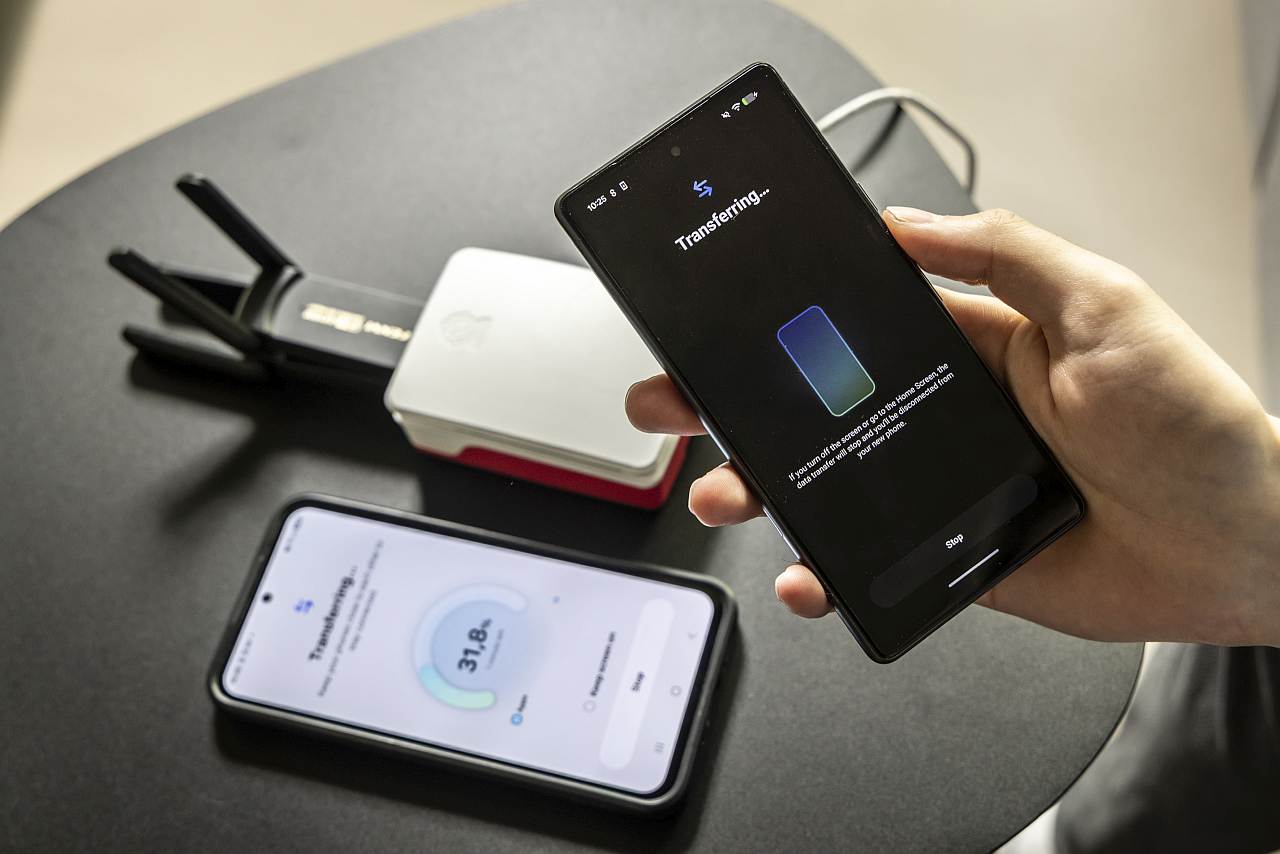
Ein neues Smartphone ist schnell eingerichtet: Mit wenigen Schritten lassen sich Kontakte, Fotos, Apps und Einstellungen vom bisherigen Gerät übernehmen. Doch ausgerechnet bei diesem Vorgang gab es erhebliche Sicherheitsprobleme.
Eine gemeinsame Untersuchung der TU Graz und des österreichischen Zentrums für sichere Informationstechnologie A-SIT zeigt, dass die Datenübertragung zwischen Android-Geräten bei mehreren Herstellern angreifbar war. Die Forschenden untersuchten sieben verbreitete Anwendungen und entdeckten bei jeder davon Sicherheitslücken.
Besonders brisant: Für die demonstrierten Angriffe reichte es aus, sich mit entsprechender technischer Ausrüstung in WLAN-Reichweite der Smartphones aufzuhalten.
Angreifer konnten Daten aus bis zu 45 Metern Entfernung abfangen
Viele Smartphone-Hersteller bieten eigene Programme an, die den Wechsel auf ein neues Gerät erleichtern. Diese Anwendungen stellen häufig eine direkte WLAN-Verbindung zwischen den beiden Smartphones her.
Genau dort setzte das Forschungsteam an. Bei seinen Versuchen gelang es, die Kommunikation zwischen den Geräten auszuspähen oder zu manipulieren.
Innerhalb von Gebäuden konnten die Forschenden aus einer Entfernung von ungefähr 20 bis 45 Metern angreifen. Die dafür benötigte technische Ausstattung kostete weniger als 100 Euro.
Damit wären solche Angriffe grundsätzlich auch an Orten denkbar, an denen regelmäßig Smartphones eingerichtet werden. Dazu zählen beispielsweise Handyshops und Elektronikmärkte.
Die Ergebnisse zeigen allerdings technische Angriffsmöglichkeiten unter den untersuchten Bedingungen. Sie belegen nicht, dass Kriminelle diese Schwachstellen bereits systematisch ausgenutzt haben.
Von privaten Fotos bis zu Passwörtern
Bei einem Smartphone-Wechsel übertragen Nutzer häufig einen großen Teil ihrer persönlichen Daten. Entsprechend umfangreich waren die Informationen, auf die das Forschungsteam bei seinen Tests zugreifen konnte.
Dazu gehörten unter anderem:
-
Fotos, SMS und gespeicherte Kontakte
-
Anruflisten und persönliche Informationen
-
Gesundheitsdaten
-
Zugangsdaten gespeicherter WLAN-Verbindungen
-
Passwörter und Anmeldeinformationen von Apps
In bestimmten Fällen konnten die Forscher außerdem über manipulierte App-Installationsdateien Schadsoftware auf das neue Smartphone übertragen.
Das bedeutet: Ein erfolgreicher Angriff könnte nicht nur vertrauliche Informationen offenlegen, sondern unter bestimmten Voraussetzungen auch die Sicherheit des neuen Geräts beeinträchtigen.
Diese sieben Android-Hersteller waren betroffen
Die Untersuchung umfasste Übertragungsprogramme großer Smartphone-Marken. In sämtlichen getesteten Anwendungen identifizierte das Forschungsteam Schwachstellen.
| Hersteller | Untersuchte App |
|---|---|
| Android Switch | |
| Samsung | Smart Switch |
| Xiaomi | Mi Mover |
| Huawei | Phone Clone |
| Honor | Device Clone |
| Oppo | Clone Phone |
| Vivo | EasyShare |
Die betroffenen Anwendungen sind weit verbreitet. Laut der TU Graz kommen die untersuchten Apps zusammen auf mehr als zwölf Milliarden Downloads. Diese Zahl entspricht allerdings nicht zwölf Milliarden unterschiedlichen Nutzern, da einzelne Personen mehrere Downloads durchführen können.
Hersteller haben Sicherheitsupdates veröffentlicht
Die gute Nachricht: Die Sicherheitsprobleme sind den betroffenen Unternehmen bereits bekannt.
Die Grazer Wissenschaftler informierten die Hersteller vor der öffentlichen Präsentation ihrer Ergebnisse über die entdeckten Schwachstellen. Dieses Vorgehen ermöglicht es Unternehmen, Sicherheitsprobleme zu beheben, bevor technische Details allgemein bekannt werden.
Die Hersteller bestätigten die gemeldeten Probleme. Dazu gehörten fünf Sicherheitswarnungen mit hoher Einstufung.
Nach Angaben der TU Graz haben inzwischen alle sieben Unternehmen Updates zur Behebung der gemeldeten Schwachstellen bereitgestellt.
Allerdings bedeutet das nicht automatisch, dass jedes Smartphone bereits geschützt ist. Entscheidend ist, ob die entsprechenden Aktualisierungen tatsächlich auf dem Gerät installiert wurden.
Was Du vor dem nächsten Handywechsel beachten solltest
Wer ein neues Android-Smartphone einrichtet, sollte deshalb vor der Datenübertragung einige Sicherheitsmaßnahmen treffen.
So schützt Du Deine Daten beim Smartphone-Wechsel
-
Beide Smartphones aktualisieren: Installiere verfügbare Betriebssystem- und Sicherheitsupdates auf dem alten und neuen Gerät.
-
Übertragungs-App prüfen: Achte darauf, dass auf beiden Smartphones die aktuelle Version der jeweiligen Datentransfer-App läuft.
-
Geschützte Umgebung wählen: Übertrage Deine Daten möglichst zu Hause statt an einem stark frequentierten öffentlichen Ort.
-
Unbekannte Verbindungen vermeiden: Bestätige beim Einrichten nur Verbindungen zu Deinem eigenen neuen Smartphone.
-
Daten kontrollieren: Überprüfe nach dem Umzug, ob Deine Daten vollständig angekommen sind und ob sich ungewöhnliche Apps auf dem neuen Gerät befinden.
Besonders wichtig sind die Updates. Denn nach Angaben der Sicherheitsforscher reicht es in manchen Fällen nicht, ausschließlich die Übertragungs-App zu aktualisieren. Teilweise ist auch eine neue Betriebssystemversion notwendig.
Grazer Forscher untersuchten Sicherheitsprobleme systematisch
Hinter der Studie stehen Florian Draschbacher, Lukas Maar, Lorenz Schumm, Rene Denifl, Lukas Treffner und Stefan Mangard.
Die Wissenschaftler präsentierten ihre Ergebnisse unter dem Titel „Clone2Pwn: A Systematic Security Analysis of Data Migration Tools in the Android Ecosystem“ beim European Symposium on Research in Computer Security (ESORICS) 2026 in Rom.
Die Untersuchung reiht sich in mehrere international beachtete IT-Sicherheitsprojekte der TU Graz ein. Forschende der Universität waren unter anderem an der Entdeckung der Prozessor-Schwachstellen Meltdown und Spectre beteiligt. Auch Angriffsmethoden wie SnailLoad und Collide+Power gehören zu den Forschungsergebnissen aus Graz.
Mit dem im April 2026 eröffneten Cybersecurity Campus Graz hat die Universität ihre Aktivitäten im Bereich IT-Sicherheit zusätzlich ausgebaut.
Fazit: Die entdeckten Schwachstellen zeigen, dass selbst die Übertragung zwischen zwei eigenen Smartphones ein Sicherheitsrisiko darstellen kann. Wer vor dem Handywechsel beide Geräte und die verwendeten Apps aktualisiert, reduziert das Risiko, über die inzwischen behobenen Sicherheitslücken angegriffen zu werden.
Quelle: TU Graz / A-SIT, Studie „Clone2Pwn“, ESORICS 2026.